IMPACTO PANAMÁ

Resumen: Un ciberataque dirigido a proveedores externos comprometió datos de marketing y contacto de clientes de JPMorgan Chase, Visa y Mastercard. El incidente, atribuido al grupo de ciberextorsión n0n, expuso miles de correos electrónicos, números de teléfono y registros de campañas. Las tres entidades financieras confirmaron que sus redes de pago y los números de tarjetas permanecen intactos. Sin embargo, los expertos advierten que la filtración facilita ataques de phishing y suplantación de identidad. El episodio coincide con una semana de fallas técnicas en infraestructuras críticas de Estados Unidos.
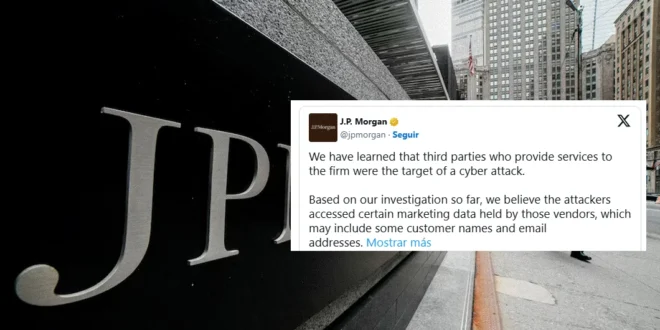
Los gigantes financieros blindan sus bóvedas digitales, pero sus proveedores externos suelen ser la puerta trasera. Eso quedó demostrado tras confirmarse un ciberataque que expuso datos de contacto de clientes de JPMorgan Chase, Visa y Mastercard.
La brecha no ocurrió en los servidores centrales de los bancos. Sucedió en empresas tercerizadas encargadas de gestionar campañas de marketing. Aun así, el golpe reputacional y el riesgo para los usuarios son reales.
El rastro de la banda n0n y los datos expuestos
Todo apunta al grupo de ciberextorsión n0n. El 16 de noviembre, la organización criminal aseguró haber obtenido cientos de miles de registros de interacción pertenecientes a decenas de miles de titulares de tarjetas.
Las tres compañías salieron rápido a contener el pánico. Aseguraron que sus redes de pago operan con normalidad y que ningún número de tarjeta quedó expuesto. Pero el peligro no desaparece por eso.
Los correos electrónicos filtrados sirven como llave maestra. Según advirtió la revista Newsweek, los ciberdelincuentes cruzan estas direcciones con bases de datos previas para rastrear domicilios, teléfonos y lanzar campañas de phishing altamente personalizadas.
| Entidad afectada | Alcance de la filtración | Región o programa impactado | Estado de las tarjetas |
|---|---|---|---|
| JPMorgan Chase | Más de 16.000 correos de clientes y 124 corporativos | Presuntamente programa exclusivo Reserve | Sin afectación |
| Visa | Miles de correos, teléfonos y datos de marketing | Mercados de Asia-Pacífico | Sin afectación |
| Mastercard | Cantidad limitada de correos y datos ajenos a pagos | América del Norte, Oriente Medio y África | Sin afectación |
JPMorgan Chase y el foco en clientes de alto patrimonio
El mayor banco de Estados Unidos confirmó en la red social X que contactará directamente a los afectados. Como medida de contención, ofrecerá servicios gratuitos de monitoreo de crédito.
Una revisión de Reuters reveló que los archivos difundidos incluyen más de 16.000 correos electrónicos de clientes, algunos acompañados de códigos postales y teléfonos. También figuran 124 direcciones corporativas que pertenecerían a empleados del banco.
Lo llamativo es el perfil de las víctimas. Newsweek señaló que los registros corresponderían al programa «Reserve», una tarjeta de crédito por invitación dirigida a clientes con al menos 10 millones de dólares en activos bajo gestión. Un blanco sumamente atractivo para el fraude dirigido.
La respuesta de Visa y Mastercard
Visa vinculó el reclamo de los atacantes con un incidente ocurrido en un proveedor externo de Asia-Pacífico. Los archivos publicados apuntan a usuarios de Hong Kong, Taiwán, Corea del Sur, Japón, Filipinas, Singapur, Malasia, Australia y Macao.
Mastercard reportó un escenario similar. Un prestador de servicios sufrió una intrusión que expuso correos electrónicos de un grupo reducido de titulares inscritos en un programa de beneficios. En este caso, las campañas afectadas abarcan América del Norte, Oriente Medio y África.
Ambas firmas recalcaron un punto clave: las tarjetas pueden seguir utilizándose sin restricciones.
Una semana crítica para la infraestructura estadounidense
Este ciberataque no ocurrió en el vacío. Coincidió con días de alta tensión tecnológica en Estados Unidos, marcados por fallas simultáneas en servicios esenciales.
La lista de incidentes recientes incluye la caída global del correo de Microsoft, la suspensión nacional de vuelos por parte de la Administración Federal de Aviación (FAA) y una falla en la red interna de información clasificada de la Agencia de Seguridad Nacional (NSA).
En el sector bancario también hubo interrupciones en envíos monetarios y operaciones con cheques. JPMorgan aclaró que esos problemas técnicos se debieron a un error de software y no al ataque de n0n. De hecho, la Oficina del Contralor de la Moneda (OCC) y el Departamento del Tesoro contactaron a los bancos para descartar un ataque informático en la red de pagos.
Al fin y al cabo, la lección para el sector financiero es clara: la seguridad de un banco es tan fuerte como la del eslabón más débil de su cadena de proveedores.
Preguntas Frecuentes sobre ciberataque
¿Están en peligro mis fondos si mi banco sufrió un ciberataque en un proveedor externo?
No de forma inmediata. En este incidente, las redes de pago y los números de tarjetas no fueron vulnerados. Sin embargo, tus datos de contacto pueden usarse para engañarte y lograr que entregues contraseñas por tu cuenta.
¿Cómo sé si mis datos fueron expuestos en la filtración de JPMorgan, Visa o Mastercard?
Las entidades financieras tienen la obligación de notificar a los titulares afectados. JPMorgan Chase anunció que se comunicará directamente con sus clientes para ofrecerles monitoreo de crédito.
¿Qué debo hacer si recibo un correo sospechoso tras una brecha de datos?
No hagas clic en ningún enlace ni descargues archivos adjuntos. Verifica el remitente real y comunícate directamente con tu banco mediante los canales oficiales que figuran al reverso de tu tarjeta.